研究more
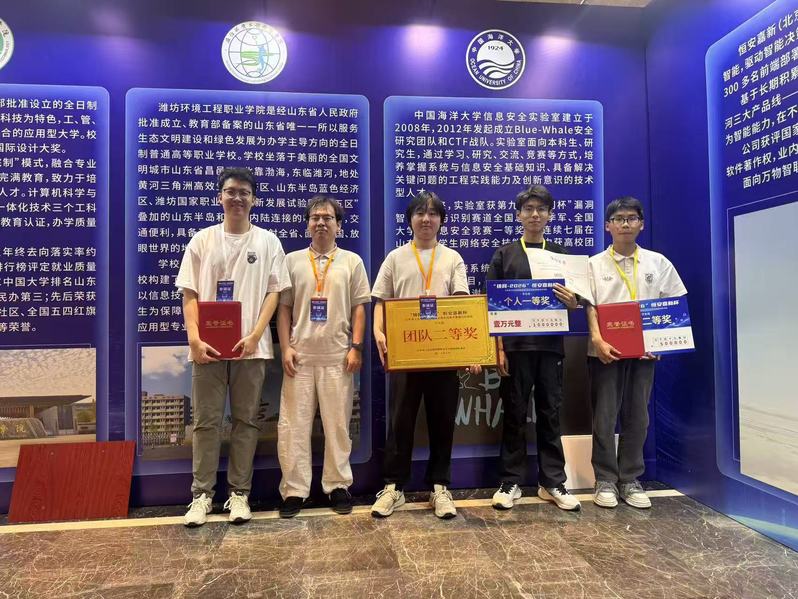
1.软件缺陷分析与漏洞挖掘。在模糊测试方面提出自适应变异调度(AMSFuzz,ESWA 2022)、多目标优化种子调度(MooFuzz,Mathematics 2021)、UAF漏洞测试器(Mathematics 2024);路径发现加速(AFLTurbo,ISSRE 2020)、操作导向时间分配(OTA,SANER 2021)、AcoFuzz自适应能量分配(ICSTW 2022)等方法;污点分析方面提出优化敏感数据追踪方法(EffiTaint,TrustCom 2024);二进制分析方面进行了数据表示上的改进,提出了跨架构双向树结构嵌入(Lanstree,CANS 2025)、改进了图注意力网络(BSGAT,PRDC 2023)等;漏洞根因方面,提出增强型统计根因分析(Sanitizer,ICST 2024);虚拟化漏洞方面,提出了QEMU USB设备黑盒逃逸漏洞检测方法(HITBSECCONF 2021);参与了面向应用与库的全函数模糊测试(AFGen,IEEE S&P 2024)的研究。研究成果还应用在第九届“强网杯”(2025)“行业领域专项赛-漏洞智能分析赛道”,获全国二等奖一项(奖金5万元)、优秀奖一项。
2. 公钥密码方案与安全协议研究。围绕公钥加密等值测试(PKEET)提出系列方案:无证书PKEET(Information Sciences 2018)、PKEET/IBE/签密的通用构造(Information Sciences 2018)、支持灵活授权的无配对PKEET(Computer Communications 2021)、基于数据戳的授权机制(Theoretical Computer Science 2021)、身份基匹配加密等值测试(Entropy 2024)等;提出用对称加密与椭圆曲线替代双线性配对提升计算效率的方案(EPKEET-FA,MoMM 2026);提出身份基代理匹配加密用于云匿名消息系统(Journal of Systems Architecture 2023);分析了医疗无线传感器网络中无证书聚合签名方案的安全性(The Computer Journal 2024);还针对无证书签密、无泄漏身份基签名、匿名HIBE等方案进行了安全性分析(The Computer Journal、Computers & Security等,2015–2021)。
3. AI系统与LLM基础设施安全。系统研究LLM服务框架中的缓存安全威胁,发现六种新型攻击向量,涉及vLLM、SGLang、GPTCache等主流框架,发现多个现实漏洞并获厂商致谢(NDSS 2026)。参与揭示AI服务媒体预处理管线中的语义鸿沟问题(ACM CCS 2026)。目前团队专注于进行AI系统、LLM基础设施、Agent等相关安全研究,成果持续服务工业界。
4.软件供应链与生态安全。参与面向npm、PyPI、Maven、Go、NuGet、Cargo等软件源的大规模性系统性实证研究(IEEE S&P 2023),该研究共识别出12个攻击向量(6个首次披露);提出恶意npm包自动检测方法(Maldet,TrustCom 2024);面向Web3安全,提出Move智能合约函数可见性漏洞检测方法(FVscan,ICFTIC 2024)。